

Sandboxed Code Execution: Menjalankan Kode AI dengan Aman
(https://docs.docker.com/ai/sandboxes/)
Bayangkan kamu meminta asisten kecerdasan buatan (AI) membuat skrip Python untuk mengolah data proyek. Dalam sekejap, puluhan baris kode tersusun rapi. Namun, saat skrip dijalankan, sebuah kesalahan atau instruksi tak terduga justru menghapus direktori penting atau mengirimkan token rahasia ke server luar. Risiko nyata ini membayangi era otomatisasi perangkat lunak. Ketika model bahasa besar (Large Language Model atau LLM) mengeksekusi kode mandiri, sistem membutuhkan pagar pembatas yang kokoh. Di sinilah sandboxed code execution hadir sebagai fondasi pengaman utama.
Apa Itu Sandboxed Code Execution?
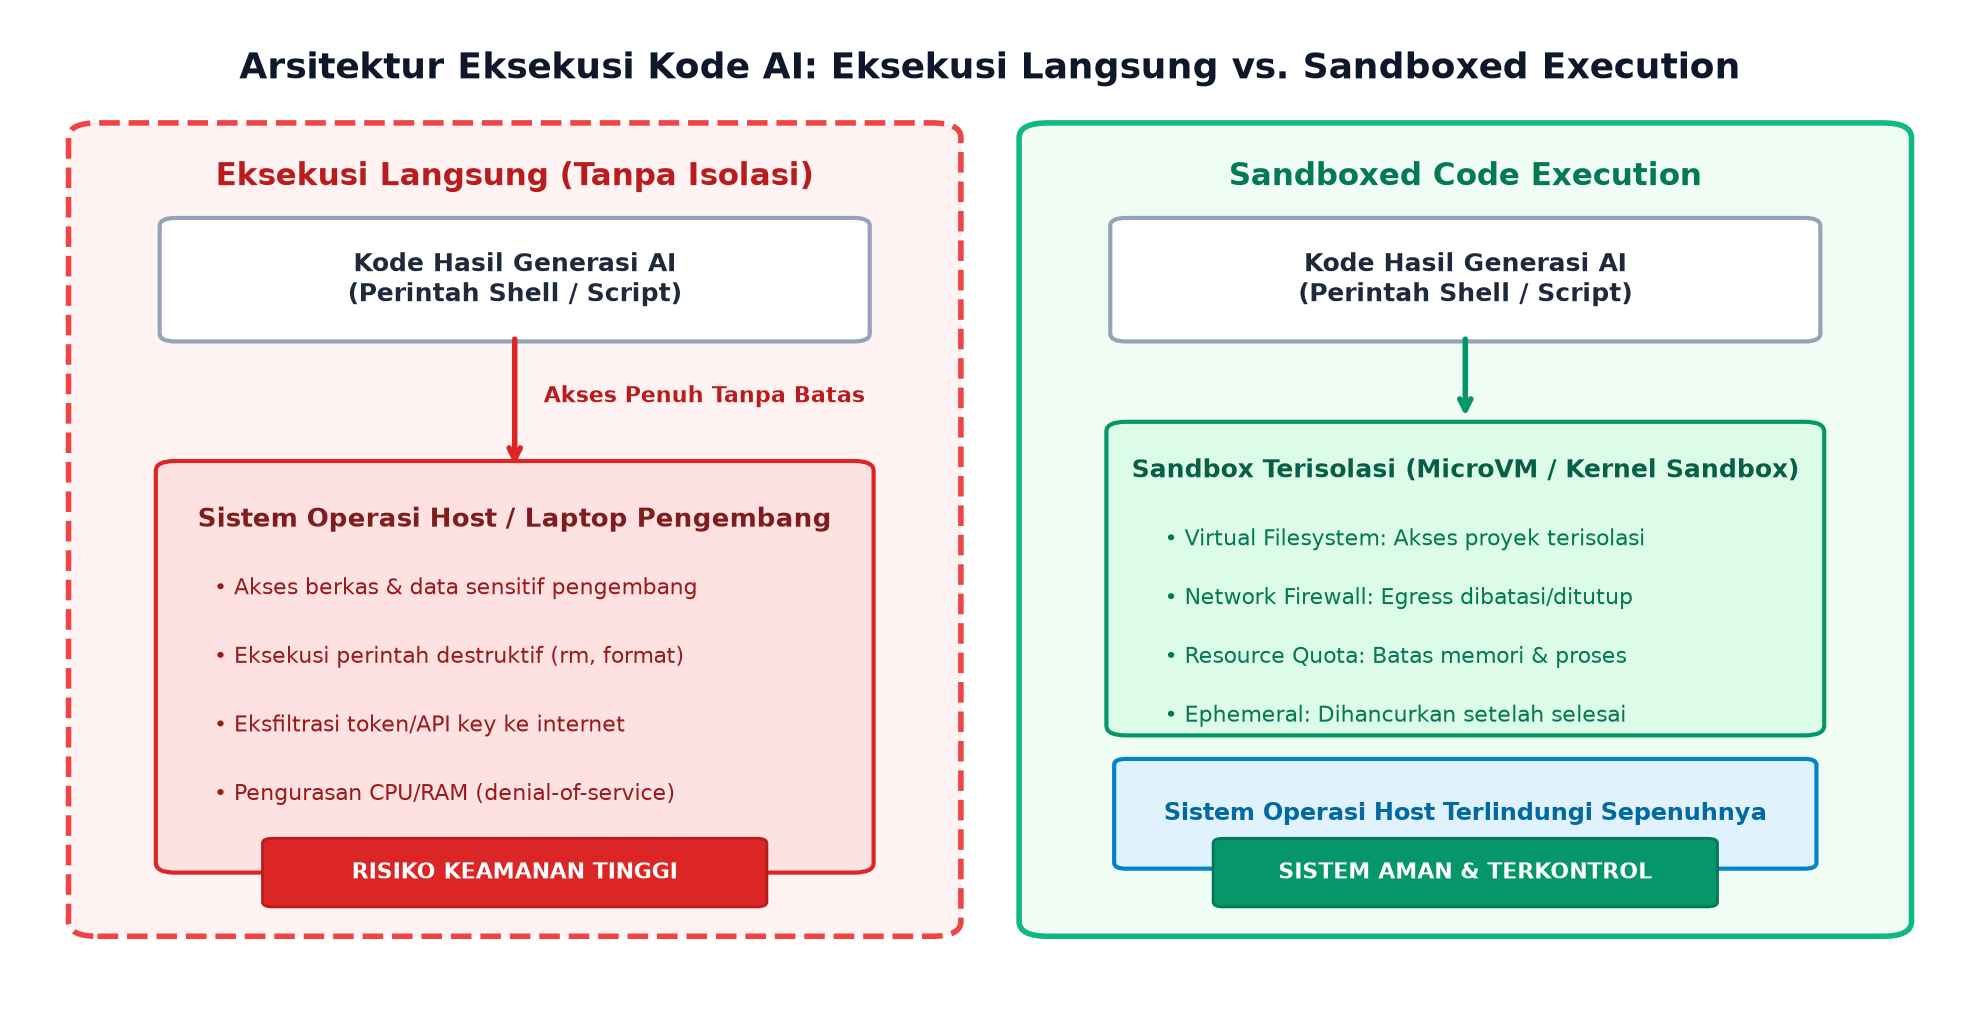
Sandboxed code execution adalah praktik menjalankan program dalam lingkungan terisolasi dengan pembatasan berkas, memori, dan jaringan. Konsep kotak pasir (sandbox) berakar dari riset keamanan siber dan peramban web, lalu makin esensial seiring maraknya agen AI otonom yang mengeksekusi kode mandiri. Mekanisme ini melokalisasi instruksi berbahaya atau halusinasi kode di ruang isolasi, sehingga risiko terhadap host rendah jika konfigurasi benar. Kendati demikian, dokumentasi Docker menyebut tindakan agen tetap bisa berdampak ke host melalui resource yang dibagi dan jalur jaringan yang diizinkan. Dengan demikian, batas keamanan perlu menjadi bagian dari desain sistem, bukan asumsi tentang niat pembuat kode. Perbedaan arsitektur host dan sandbox tampak pada figure 1.
Tiga Pilar Perlindungan dalam Eksekusi Kode AI
- Isolasi Kernel dan Virtualisasi: Lingkungan dipisahkan memakai microVM seperti Firecracker atau application kernel seperti Google gVisor, berjalan di ruang memori terpisah tanpa menyentuh kernel host.
- Pembatasan Sumber Daya: Alokasi memori, batas waktu (timeout), dan CPU dipatok ketat demi mencegah kebocoran atau perulangan tanpa henti (infinite loop).
- Pengendalian Berkas dan Jaringan: Agen hanya mengakses direktori proyek yang ditentukan, dengan akses keluar (egress) disaring atau dimatikan agar token tidak bocor ke internet.
(https://docs.e2b.dev/)
Implementasi Nyata di Ekosistem AI Modern
- Asisten Analisis Data: Fitur analisis data mengeksekusi kalkulasi dan pembuatan grafik di dalam lingkungan sandbox, yang bisa dibuat sekali pakai atau dipertahankan sampai dihapus sesuai kebutuhan pengguna.
- Agen Rekayasa Perangkat Lunak: Pengembang memakai platform seperti Docker Sandboxes untuk mengisolasi agen coding, memastikan perintah terminal tidak membahayakan sistem operasi pada komputer induk.
- Evaluasi Model: Platform sandbox seperti E2B menyediakan lingkungan komputasi microVM, memungkinkan pengujian dan eksekusi kode AI dilakukan secara terisolasi tanpa risiko bagi infrastruktur penyedia.
Penerapan ini sejalan dengan panduan OWASP GenAI Security Project (2024). Dokumen keamanan tersebut menetapkan Improper Output Handling dan Excessive Agency sebagai risiko aplikasi LLM 2025, yang disarankan untuk dicegah lewat pembatasan fungsionalitas dan prinsip hak akses minimum (least privilege). Prinsip ini berarti agen hanya memperoleh kemampuan yang dibutuhkan untuk tugasnya. Isolasi proses tetap perlu dipadukan dengan pembatasan akses berkas dan jaringan yang jelas. Jika salah satu batas terlalu longgar, keberadaan sandbox saja tidak menghilangkan risiko.
Perbandingan Pendekatan Eksekusi Kode
| Aspek | Eksekusi Host | Kontainer Standar (Docker) | Sandboxed MicroVM (E2B / sbx) |
| Batas Isolasi | Tanpa isolasi (akses penuh) | Berbagi kernel bersama host | Kernel mandiri perangkat keras |
| Latensi Inisialisasi | Langsung pada host | Cepat tingkat proses | Jauh lebih ringan dari VM penuh |
| Siklus Hidup Sesi | Mengikuti proses host | Berjalan sampai dihentikan | Sekali pakai atau dipertahankan sampai dihapus |
| Kebijakan Jaringan | Bebas tanpa filter | Terbuka secara baku | Tertutup atau tersaring ketat |
| Risiko ke Host | Tinggi | Sedang (kernel escape) | Rendah jika konfigurasi benar |
Kelebihan dan Tantangan Implementasi
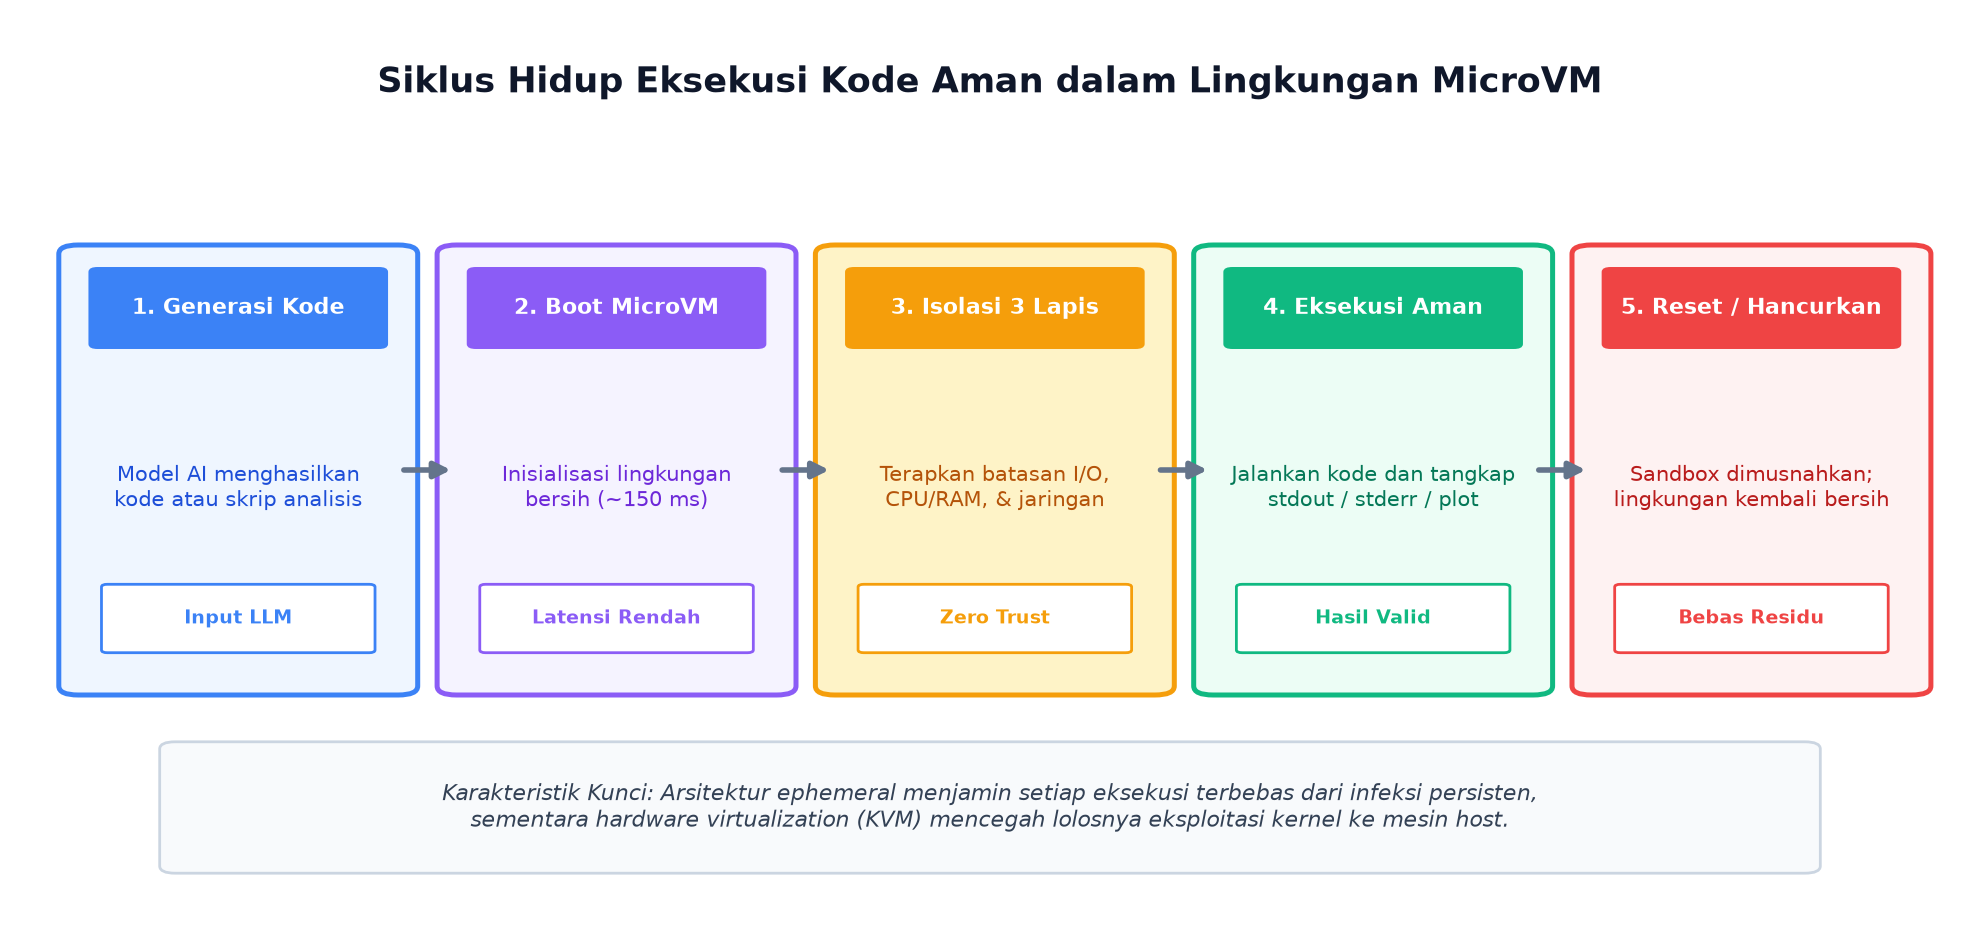
Keunggulan utama pendekatan ini adalah kebebasan berinovasi; kita leluasa membiarkan AI menguji kode dan memperbaiki eror tanpa cemas merusak sistem kerja. Tantangannya terletak pada alokasi memori tambahan dan tata kelola siklus hidup. Siklus hidup microVM ditunjukkan pada figure 2. Karena lingkungan komputasi bisa dibuat sekali pakai atau dipertahankan sampai dihapus, pengguna membutuhkan penyimpanan terencana agar berkas atau hasil kerja penting tidak ikut hilang saat lingkungan dibersihkan. Pilihan siklus hidup perlu disesuaikan dengan kebutuhan untuk melanjutkan pekerjaan atau membuang lingkungan setelah tugas selesai. Uji pemulihan juga membantu memastikan hasil penting tersimpan di luar lingkungan sementara.
Kesimpulan
Menjalankan kode generasi AI tanpa isolasi ibarat memberi kunci rumah kepada orang asing. Lewat sandboxed code execution, kita menyediakan ruang uji aman bagi agen pintar untuk berkreasi tanpa mengancam sistem utama. Perlindungan inilah yang menjadi jembatan agar otomatisasi AI dapat diadopsi dengan tenang di dunia nyata. Namun, sandbox bukan pengganti pengawasan maupun pembatasan izin. Pengguna tetap perlu memahami resource apa saja yang dibuka untuk agen sebelum kode dijalankan.
Penulis: Emmanuel Daniel Widhiarto, S.Kom – FDP Scholar
Referensi
Docker. (2025). Docker Sandboxes for AI Agents. https://docs.docker.com/ai/sandboxes/
E2B. (2024). E2B Documentation. https://docs.e2b.dev/
Firecracker. (2024). Firecracker: Secure and fast microVMs for serverless computing. https://firecracker-microvm.github.io/
Google. (2024). gVisor Documentation: Application Kernel for Containers. https://gvisor.dev/docs/
OWASP. (2024). OWASP Top 10 for Large Language Model Applications 2025. https://genai.owasp.org/llm-top-10/
Comments :